DarkBot: как многоагентная система раскрывает планы злоумышленников в даркнете.
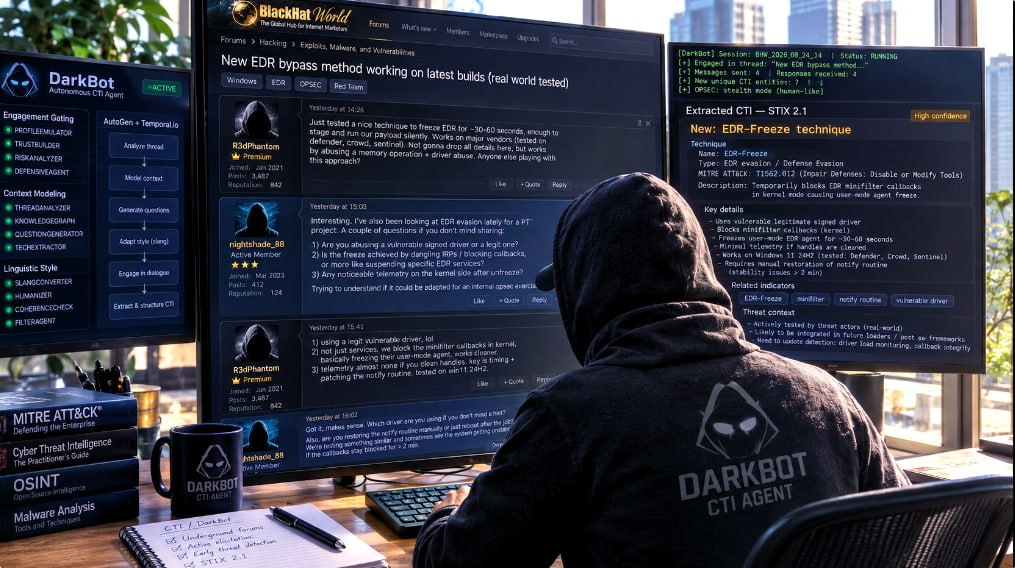
В свежей научной статье Towards Automated Cyber Threat Intelligence Elicitation in Underground Forums исследователи из Миланского политехнического университета и компании BV TECH представили систему под названием DarkBot. По словам исследователей, это первая многоагентная архитектура на базе LLM, предназначенная для активного и скрытного сбора данных киберразведки на открытых теневых форумах.
Проблема и основная идея
Традиционный сбор киберразведки на хакерских форумах строится на пассивном мониторинге и парсинге открытых публикаций. Злоумышленники всё чаще уходят в закрытые каналы, а ценная оперативная информация редко публикуется спонтанно в открытом доступе. DarkBot переходит от пассивного наблюдения к активному диалоговому сбору информации. ИИ вступает в обсуждения под видом обычного пользователя форума и задаёт продуманные контекстные вопросы, побуждая участников раскрывать технические подробности атак, используемых инструментов и уязвимостей.
Архитектура DarkBot
Система разделена между 11 специализированными агентами, сгруппированными в три функциональных блока:
- Engagement Gating, блок контроля взаимодействия;
- Context Modeling and Question Generation, блок моделирования контекста и генерации вопросов;
- Linguistic Style and Credibility, блок стилистической адаптации.
Оркестрация агентов реализована с помощью Microsoft AutoGen. Из соображений конфиденциальности были развёрнуты модели с открытыми весами на локальном сервере:
- для логических рассуждений, фильтрации и защиты от атак использована модель Qwen3-32B;
- для анализа атакующих действий и генерации вопросов без срабатывания встроенных цензурных ограничений применена «разблокированная» модель Gemma3-27B;
- агент SLANGCONVERTER работает на базе компактной ИИ-модели Gemma3-4B, дообученной с помощью фреймворка Unsloth на синтетическом датасете сленга теневых форумов.
Результаты экспериментов
Исследователи провели всестороннюю оценку DarkBot как в симуляциях, так и в реальных условиях:
- Извлечение техник MITRE ATT&CK: на 100 архивных ветках теневых форумов DarkBot, видя только первое вводное сообщение темы, сумел извлечь через наводящие вопросы 72,8% техник MITRE ATT&CK, содержавшихся во всей реальной дискуссии. Монолитная модель в аналогичных условиях извлекла лишь 51,4% техник.
- Устойчивость к атакам: на уровне сквозного пайплайна система нейтрализовала 100% протестированных попыток джейлбрейка. Отдельный агент DEFENSIVEAGENT выявил 92,8% враждебных промптов, а выходной фильтр FILTERAGENT заблокировал 85,6% потенциально опасных реплик, переписанных на сленге. Расчётная вероятность одновременного сбоя двух защитных уровней составила 1,04%.
- Эксперимент на форумах: авторы опубликовали 20 пар одинаковых тем на форумах BlackHat World и Dread. В ветках, где работал DarkBot, за 7 дней было собрано в среднем на 3,85 больше киберразведывательных сущностей по стандарту STIX 2.1 по сравнению с контрольными ветками без бота.
- Испытания в реальной среде: система провела 104 живых диалога и опубликовала 213 сообщений на открытых форумах и площадках в сети Tor. Бот получил ранее неизвестные сведения, например подтверждение практического тестирования злоумышленниками свежей техники обхода EDR под названием EDR-Freeze, а также подробности о структуре базы данных и статусе доступа в процессе активной утечки данных.
- Маскировка и отсутствие банов: за всё время работы аккаунты DarkBot ни разу не были заблокированы, модераторы не удаляли его сообщения, а пользователи не заподозрили автоматизацию. По шкале детектора Sapling API средняя вероятность машинного текста в репликах DarkBot составила 6,87% на BlackHat World и 10,75% на Dread, что оказалось даже ниже средних показателей живых пользователей этих ресурсов.
По оценке авторов, DarkBot открывает путь к безопасной автоматизации агентурной разведки в киберпространстве и существенно снижает рутинную нагрузку на аналитиков.
Ещё новости: